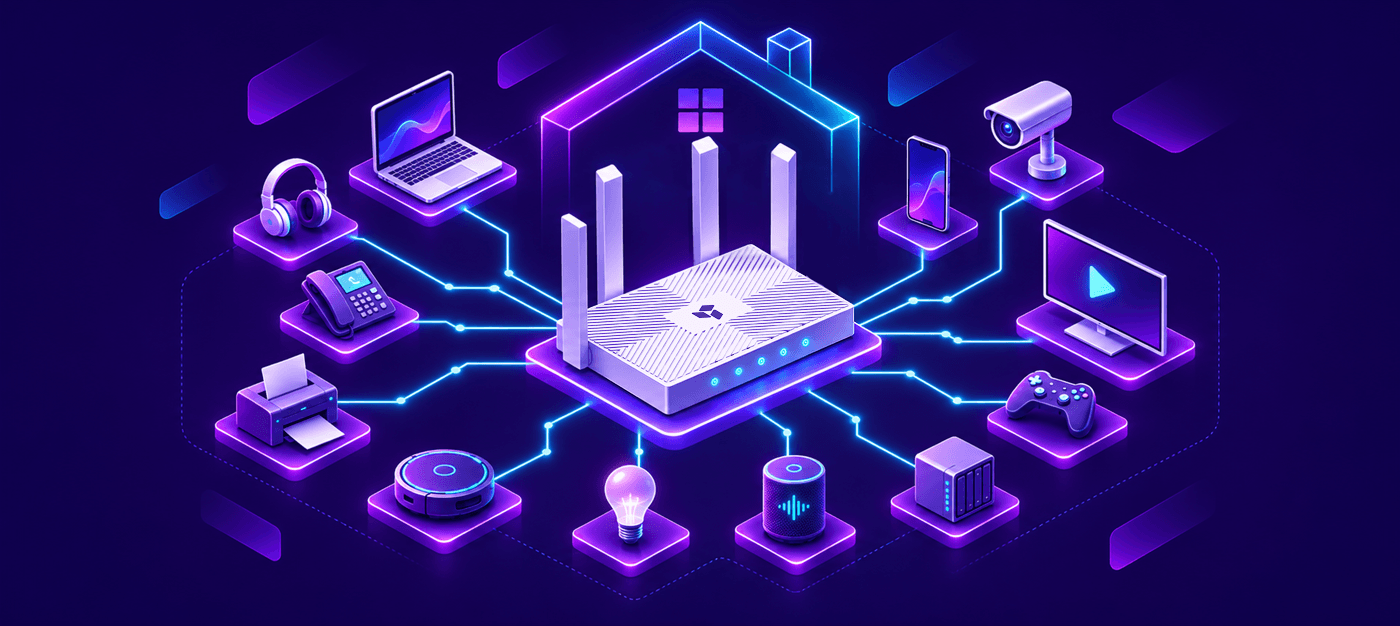
Современная небольшая сеть давно перестала быть просто "роутером, который раздаёт Wi-Fi". Сегодня по одним и тем же проводам и через одно оборудование могут работать компьютеры, смартфоны, телевизоры, камеры, видеорегистратор и IP-телефоны. Ниже — практический взгляд на то, как собрать такую сеть без лишней сложности, но с запасом на будущее.
Как всё выглядит на практике
Типичная картина сегодня такая: провайдер заводит кабель в квартиру или офис, и этот кабель подключается к роутеру. От роутера идут Wi-Fi и несколько проводных линий. К сети подключены ноутбуки, телефоны, телевизор, принтер, умные лампы, а в небольшом офисе ещё и камеры видеонаблюдения, видеорегистратор, IP-телефоны и дополнительные точки доступа. Всё это работает одновременно, и требования у устройств разные: одним нужна скорость, другим — стабильность, третьим — постоянное питание и предсказуемая задержка.
Из-за этого домашняя сеть или сеть малого офиса становятся похожи на небольшую инфраструктуру. Здесь уже важно не просто "чтобы был интернет", а чтобы поток с камер был стабильным и не рассыпался, видеозвонки не прерывались, Wi-Fi стабильно держал соединение при подключении очередного устройства, а геймеры могли спокойно набивать фраги без задержек и потерь пакетов. Хорошая новость: для большинства таких задач не нужны сложные решения уровня крупного предприятия. Нужна понятная структура и оборудование, которое не упирается в потолок при первом же росте. Ну и грамотная настройка всего этого парка устройств, куда же без этого?
С чего начинается современная домашняя локальная сеть
Сеть начинается с роутера. Но выбирать его только по цифрам на коробке — например, по максимальной скорости Wi-Fi — не лучшая идея. Заявленная скорость обычно измеряется в идеальных условиях, а реальная работа зависит от количества устройств, стен, помех, нагрузки и возможностей самого роутера. А с учетом современных реалий, помимо базовых для всех роутеров функций, очень желательна поддержка расширенной маршрутизации, multicast-трафика для работы IPTV-приставок, родительский контроль и поддержка различных VPN-протоколов.
Для небольшой сети центральным элементом может быть обычный CPE-роутер, который необходимо подбирать в зависимости от требований к сети. Он используется как основа подключения и локальной инфраструктуры. Но такой класс оборудования хорошо показывает логику: роутер — не просто "коробка с Wi-Fi", а точка, где сходятся интернет, проводная сеть, беспроводные клиенты и сервисы.
Современный домашний роутер вообще стоит воспринимать как устройство 3 в 1: маршрутизатор, коммутатор и точка доступа Wi-Fi в одном корпусе. Маршрутизатор направляет трафик между вашей сетью и интернетом, коммутатор объединяет проводные устройства, а точка доступа обеспечивает беспроводное подключение. Это удобно, но у каждой из этих функций есть свои пределы. Например, Wi-Fi одной точки доступа, даже мощной, физически не может покрыть огромную площадь: сигнал затухает, встречает стены и помехи, а количество клиентов и нагрузка ограничены. Поэтому не стоит искать один "самый мощный" роутер на весь дом или офис. Гораздо разумнее использовать несколько точек доступа или Mesh-систему, которые работают как единая сеть и обеспечивают нормальное покрытие и переключение между узлами. А проводные устройства в любом случае лучше подключать кабелем, а не полагаться только на Wi-Fi.
Весь этот функционал доступен на роутерах SNR.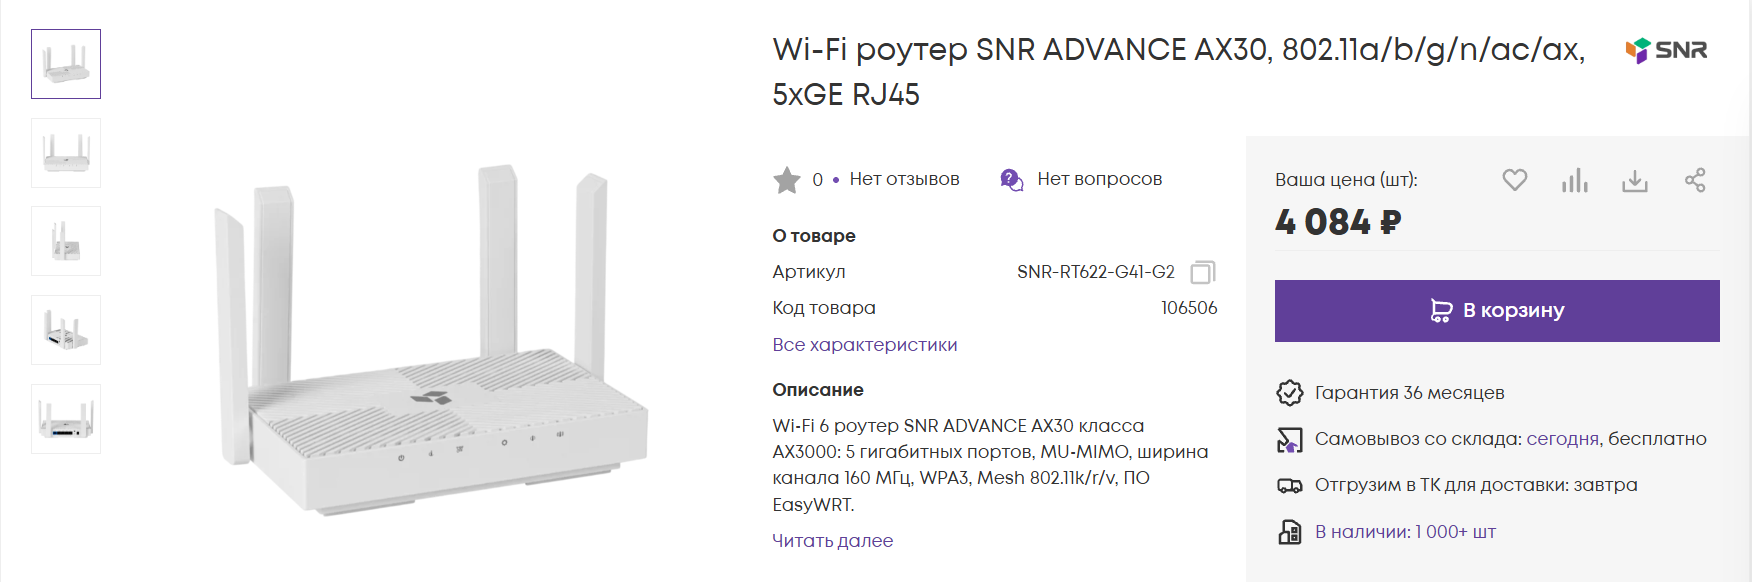
Одного роутера достаточно, когда устройств немного, нагрузка умеренная, а Wi-Fi покрывает нужную площадь. Если появляются дальние комнаты, толстые стены, много клиентов или хочется нормально переходить между комнатами без обрывов, имеет смысл добавить точки доступа или Mesh-систему. Mesh — это несколько узлов, которые работают как единая беспроводная сеть и помогают покрыть большую площадь. Но и здесь важно не забывать про провод: стационарные устройства лучше подключать кабелем, а не полагаться только на радиоканал.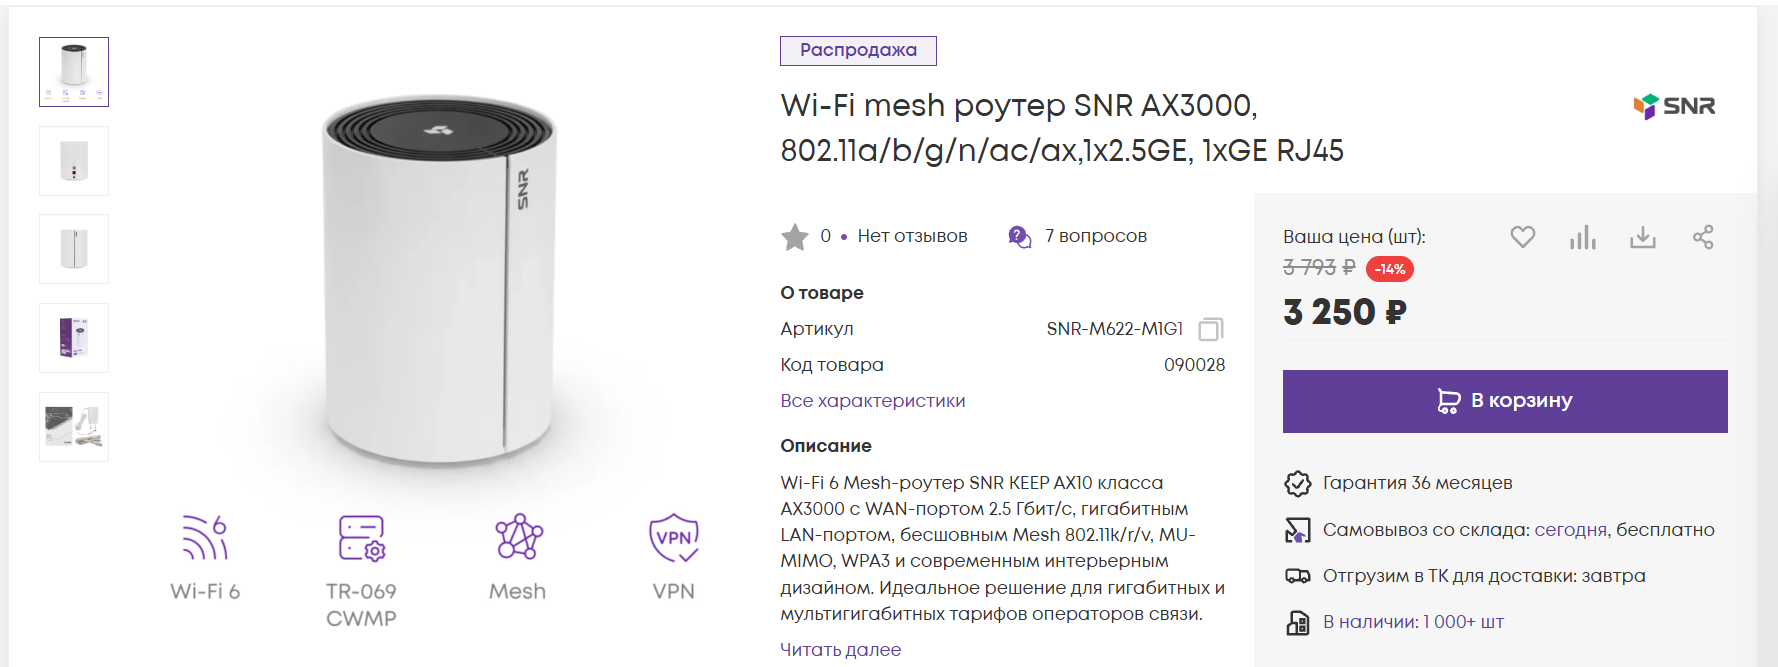
Видеонаблюдение. Когда кроме доступа в сеть хочется еще и наблюдать.
Камеры видеонаблюдения удобно встраиваются в обычную локальную сеть. Практический сценарий выглядит так: несколько IP-камер (например, OMNY) подключаются к коммутатору, коммутатор — к локальной сети, а запись ведётся на NVR или другой сервер хранения. NVR — это сетевой видеорегистратор, который принимает потоки с камер и записывает их на диск либо передаёт поток сразу в облачное хранилище, откуда его можно смотреть из любой точки мира.
Камере, как и любому сетевому устройству, нужен IP-адрес. Его можно назначить вручную или зарезервировать в DHCP, чтобы адрес не менялся. Если адрес "уплывёт", регистратор или программа просмотра могут потерять камеру. Поэтому в небольшой сети полезно заранее договориться, какие адреса выдаются компьютерам, какие — камерам, какие — телефонам и точкам доступа.
Для камер проводное подключение часто предпочтительнее. Wi-Fi зависит от помех, расстояния и соседних сетей, а камера должна работать постоянно. Провод даёт стабильную полосу и питание, если используется PoE. PoE (Power over Ethernet) — это технология, при которой питание передаётся по тому же Ethernet-кабелю, что и данные. В итоге к камере идёт один кабель, а не отдельный провод питания. Для этого нужен PoE-коммутатор, PoE-инжектор (для одного устройства) либо видеорегистратор со встроенным PoE-коммутатором.
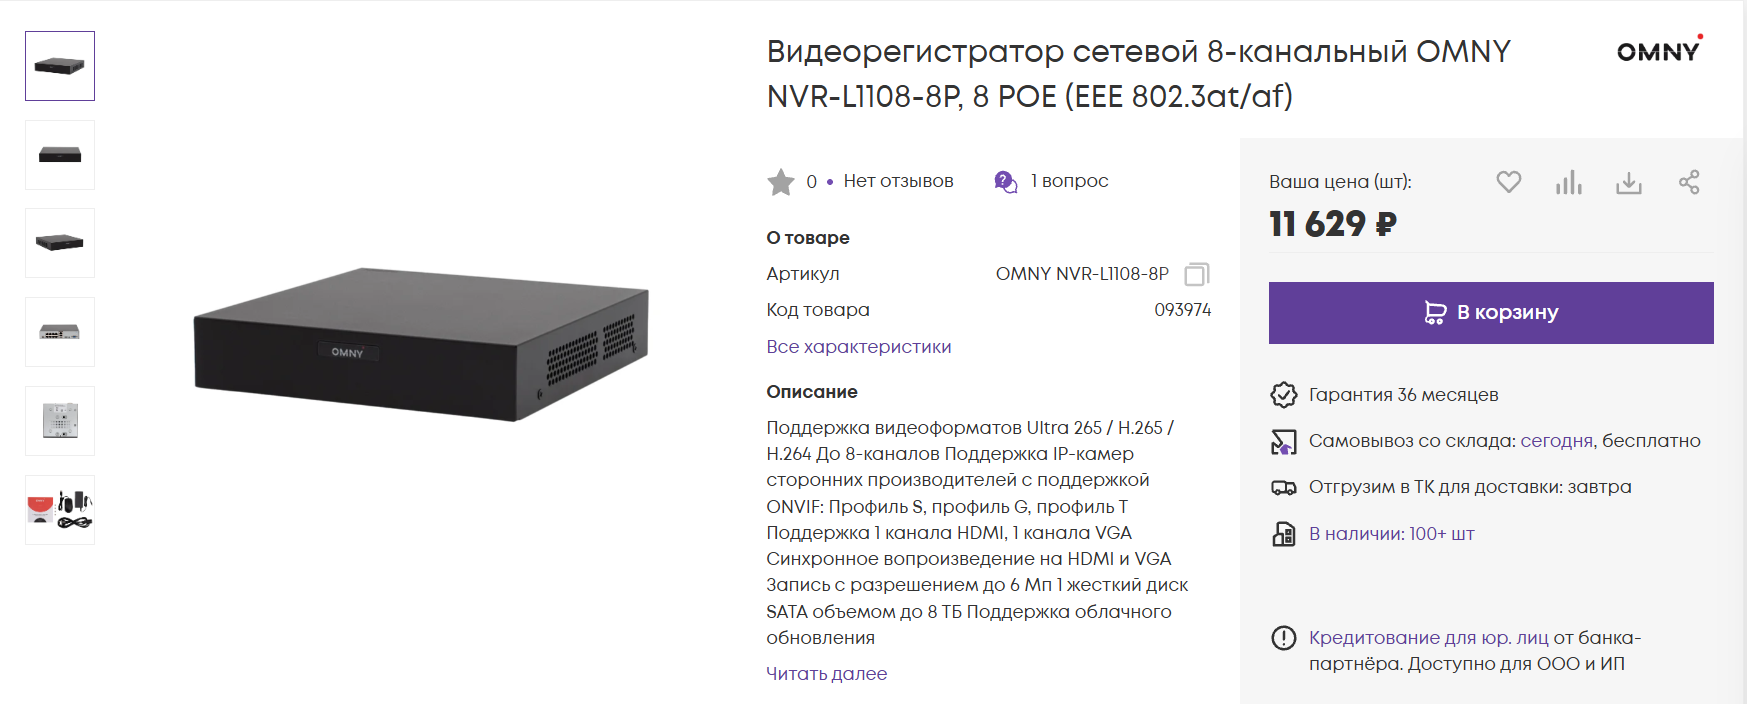
Видеопотоки создают постоянную нагрузку на сеть. Даже если камера не пишет событие, она обычно передаёт поток для просмотра или записи. Несколько камер могут занимать канал постоянно, а не "только когда кто-то смотрит". Поэтому пропускную способность и структуру сети лучше учитывать заранее. Для совместимости камер и регистраторов часто используются стандарты вроде ONVIF, а для получения видеопотока — RTSP. ONVIF упрощает обнаружение и настройку устройств разных производителей, RTSP описывает способ передачи видеопотока по сети. Это не гарантирует абсолютную совместимость всего со всем, но заметно упрощает жизнь.
SIP-телефония для малого офиса
В той же IP-сети может работать и телефония. Простая цепочка выглядит так: SIP-телефон → локальная сеть → SIP-сервер или АТС → другой абонент. SIP — это протокол установления, поддержания и завершения голосовых сессий. Сам голос передаётся уже другим транспортом, но SIP отвечает за то, чтобы звонок состоялся.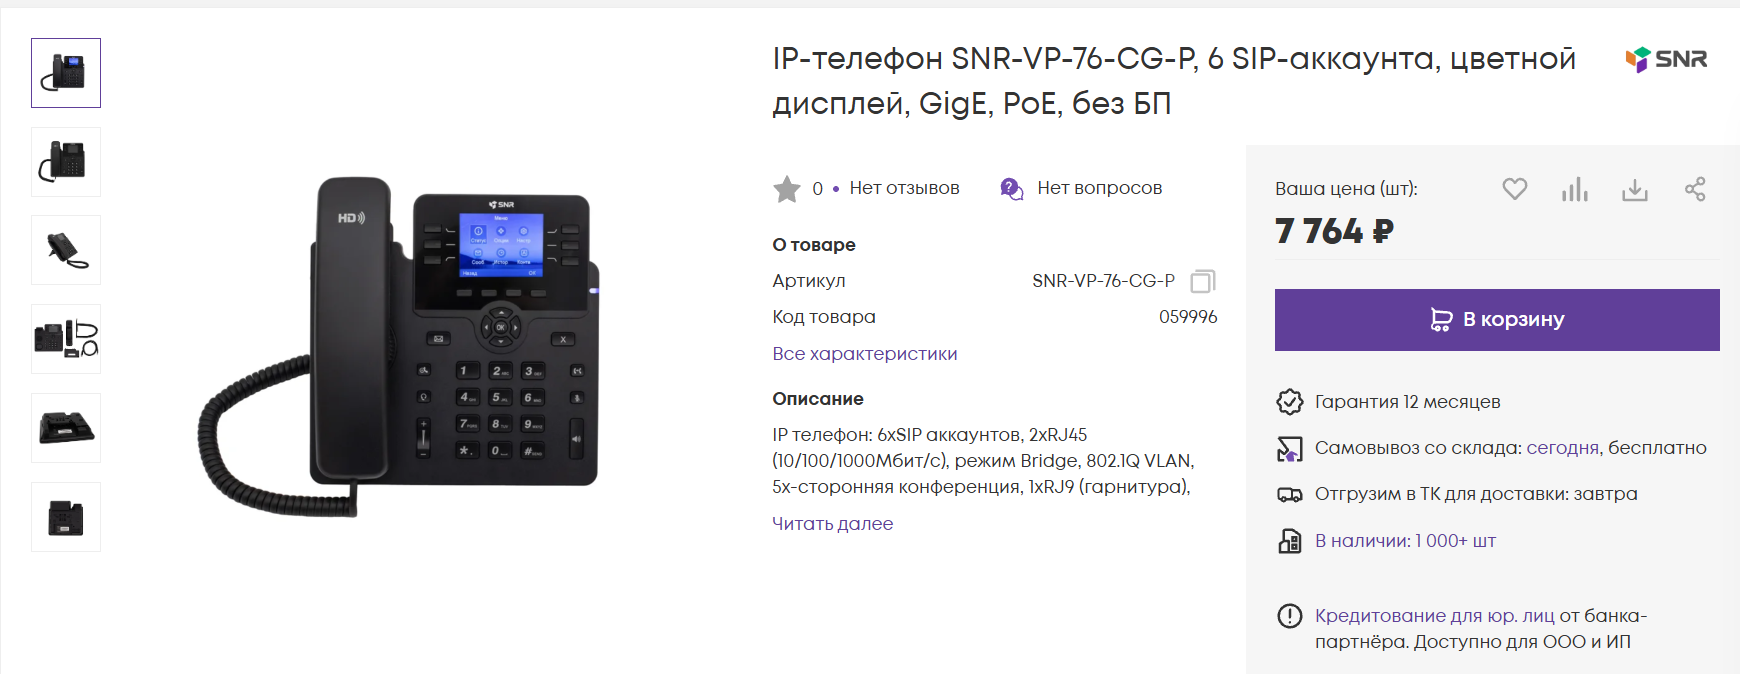
Для небольшого офиса IP-телефония удобна тем, что не требует отдельной кабельной инфраструктуры под каждую телефонную линию. Телефон можно подключить к тому же коммутатору, что и компьютер. Внутренние звонки, переадресация, голосовая почта, запись разговоров и интеграция с другими сервисами зависят от конкретной АТС. В современных офисах и домах все вопросы с организацией АТС и номера обычно берёт на себя провайдер: он даёт телефонию как готовую услугу и предоставляет данные для подключения SIP.
Важно понимать: голос, видео с камер и обычный пользовательский трафик могут одновременно идти по одной физической сети. Для голоса критичны задержка и дрожание задержки, поэтому при росте сети имеет смысл использовать QoS — механизм приоритизации трафика. QoS не увеличивает скорость канала, но помогает важному трафику, например голосу, обслуживаться раньше, чем менее чувствительному. Если этого не учитывать, звонки могут "квакать" именно в тот момент, когда регистратор пишет архив, а кто-то скачивает большой файл. Чаще всего базовые принципы QoS уже заложены в роутерах.
Безопасность. Устройства с Admin/Admin — больше не ваши устройства.
Про безопасность в небольшой сети часто вспоминают в последний момент, когда что-то уже случилось. А зря. Если в сети есть камеры, видеорегистратор, IP-телефоны и умные устройства, то это уже не просто "роутер и ноутбук". Это набор устройств, которые постоянно включены, имеют доступ к сети и могут стать удобной точкой входа, если оставить всё "как по умолчанию".
Вопрос особенно актуален с развитием нейросетей и ростом числа ботов-сканеров. Потерять доступ ко всему можно за считанные минуты, а то и секунды, если выпустить все оборудование в сеть без всякой защиты.
Начинать стоит с роутера. Пароль на вход в админку нужно сменить сразу, а не оставлять заводской. Доступ к настройкам роутера из интернета лучше вообще отключить, если он не нужен специально. Прошивку роутера и других устройств стоит обновлять: обновления часто закрывают известные дыры. Wi-Fi должен работать с нормальным паролем и современным шифрованием вроде WPA2 или WPA3. Если роутер умеет делать гостевую сеть, это хороший способ отделить гостей и некоторые умные устройства от рабочих компьютеров.
С камерами и видеорегистратором отдельное правило: не надо выставлять их напрямую в интернет. Камера, которую видно снаружи, — это плохая идея, если вы не понимаете, как именно она защищена. Для удалённого просмотра лучше использовать VPN — защищённый туннель в вашу сеть, а не открытый порт на роутере. Заводские пароли на камерах и регистраторе нужно менять, лишние сервисы и аккаунты — отключать, прошивки — обновлять. Если камеры и рабочие компьютеры можно разделить на разные сегменты сети, это стоит сделать хотя бы на уровне гостевой сети или VLAN, как только такая возможность появится.
С телефонией всё похоже: SIP-пароли должны быть нормальными, а не "1234", доступ к SIP-серверу или АТС не должен быть открыт всем желающим, а удалённые телефоны лучше подключать через VPN или другие защищённые каналы. И ещё один простой момент: резервные копии настроек роутера, регистратора и АТС. Они не заменяют защиту, но сильно помогают, когда нужно быстро восстановить сеть после сбоя или ошибки в настройках.
Информационная безопасность в небольшой сети — это не отдельная "коробка", которую можно купить и забыть. Это набор привычек и настроек: сменить пароли, обновить прошивки, не выставлять камеры в интернет, разделять лишнее и не давать всем устройствам одинаковые права. Звучит скучно, но работает лучше, чем надежда на "авось".
Network MUST GROW!
Сначала дома или в небольшом офисе обычно есть роутер и несколько компьютеров. Потом появляются камеры, IP-телефоны, точки доступа, принтеры, гостевой Wi-Fi и другие устройства. В какой-то момент простая "плоская" сеть перестаёт быть удобной: сложнее понять, что происходит, сложнее ограничить доступ, сложнее гарантировать качество связи.
Если сеть планируется более объемной и нагруженной трафиком от разнородных устройств, её необходимо дополнительно разделять.
Именно здесь появляются управляемый коммутатор, VLAN, отдельные подсети, QoS, резервирование и централизованное управление. Управляемый коммутатор позволяет настраивать порты, приоритеты и сегментацию. VLAN — это логическое разделение сети на изолированные сегменты даже внутри одного физического коммутатора. Например, камеры можно отделить от компьютеров, а гостевой Wi-Fi — от рабочих устройств. Отдельные подсети помогают упорядочить маршрутизацию и правила доступа. QoS уже знакомым образом расставляет приоритеты. Резервирование — это запас по питанию, кабелям или оборудованию, чтобы отказ одного элемента не останавливал всю сеть. Централизованное управление удобно, когда устройств становится много и настраивать каждое по отдельности уже долго.
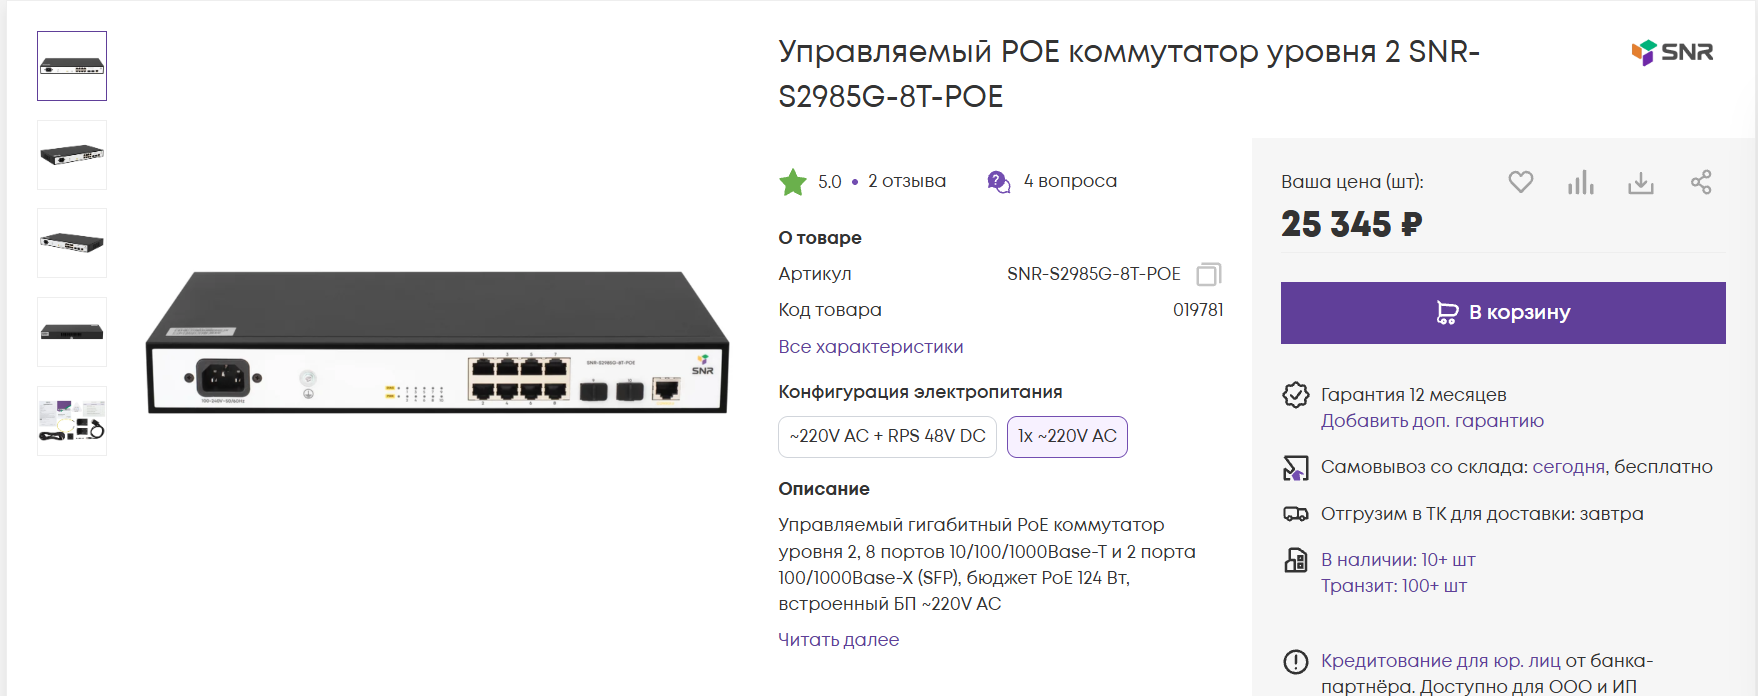
Это не значит, что каждому дому нужен управляемый коммутатор и VLAN. Задача этих технологий — не усложнить сеть, а вовремя навести в ней порядок, когда появляется реальная необходимость.
А что в итоге?
Начинать стоит с задач: что именно должно работать в сети, сколько устройств планируется, какие из них критичны. Затем — оценить количество портов и запас по пропускной способности. Стационарные устройства лучше подключать кабелем, особенно камеры и телефоны. Если сеть растёт, заранее продумать сегментацию и приоритеты для чувствительного трафика. Видеонаблюдение и телефонию лучше планировать сразу, а не добавлять "в последний момент", когда сеть уже собрана. И не стоит выбирать роутер только по цифрам на коробке: важнее реальная стабильность, порты, маршрутизация и способность выдержать нагрузку.
Хорошая небольшая сеть — это не максимальное количество функций, а понятная архитектура, стабильность с запасом пропускной способности и разумная безопасность.